Digitale Souveränität für Unternehmen: Was sie ausmacht und wie sie sich prüfen lässt
Digitale Souveränität bedeutet für Unternehmen, selbstbestimmt über digitale Systeme, Daten und die damit abgebildeten Geschäftsprozesse entscheiden zu können. In der Praxis zeigt sie sich daran, ob ein Unternehmen seine Daten kontrolliert, Zugriffe steuern kann, zwischen Betriebsmodellen wählen darf und auch bei einem Anbieterwechsel handlungsfähig bleibt.
Vollständige Unabhängigkeit ist dabei weder realistisch noch nötig. Jedes Unternehmen nutzt externe Software, Rechenzentren, Netzwerke und Dienstleister. Entscheidend ist, Abhängigkeiten bewusst auszuwählen, vertraglich und technisch zu begrenzen sowie bei Bedarf verändern zu können. Das Bundeswirtschaftsministerium beschreibt digitale Souveränität entsprechend als Fähigkeit, die digitale Transformation bei Hardware, Software, Dienstleistungen und Kompetenzen selbstbestimmt zu gestalten. Dazu gehört die Entscheidung, welche Abhängigkeiten ein Unternehmen eingeht oder vermeidet. (Quelle: Bundesministerium für Wirtschaft und Energie, Schwerpunktstudie Digitale Souveränität, 2021)
Für geschäftskritische Software reicht daher eine einzelne Aussage wie „Hosting in Deutschland“ nicht aus. Digitale Souveränität für Unternehmen umfasst auch den Rechtsraum des Anbieters, Unterauftragnehmer, Rechte und Protokolle, Schnittstellen, Datenexporte, die technische Lieferkette, das Betriebsmodell und einen realistischen Ausstiegsweg.
Die drei Säulen digitaler Souveränität
Technologische Souveränität beschreibt die Fähigkeit eines Unternehmens, seine IT-Systeme und Software selbstbestimmt auszuwählen, anzupassen und weiterzuentwickeln. Dazu gehören offene Schnittstellen, die Wahl des Betriebsmodells und die Möglichkeit, Technologien bei Bedarf auszutauschen.
Datensouveränität bedeutet, die Kontrolle über die eigenen Daten zu behalten. Unternehmen sollten bestimmen können, wer auf Informationen zugreift, wo und zu welchem Zweck diese verarbeitet werden und wie sie sich exportieren, übertragen oder löschen lassen.
Anbietersouveränität beschreibt die Fähigkeit, Softwareanbieter und IT-Dienstleister frei auszuwählen und bei Bedarf zu wechseln. Dabei kommt es auf faire Vertragsbedingungen, nutzbare Datenexporte und die Vermeidung schwer auflösbarer Abhängigkeiten an.
Souveränität entsteht durch überprüfbare Rechte, technische Fähigkeiten und gelebte Prozesse. Ein Zertifikat oder Vertragsversprechen kann immer nur einen Teil davon abdecken.
Warum digitale Souveränität bei Geschäftssoftware wichtig wird
Mit der Digitalisierung wandern immer mehr geschäftskritische Abläufe in Software: Kundenkommunikation, Vertrieb, Projektarbeit, Service, Vertragsverwaltung und Abrechnung greifen ineinander. Verteilen Unternehmen diese Prozesse auf viele voneinander unabhängige Anwendungen, wächst die Zahl der Schnittstellen und Verantwortungsbereiche. Informationen werden mehrfach abgelegt, Berechtigungen nach unterschiedlichen Regeln gepflegt und Daten über Exporte oder Verbindungen zwischen Systemen weitergegeben.
Jede zusätzliche Anwendung bringt eigene Verträge, Zugriffswege, technische Abhängigkeiten und möglicherweise weitere Auftragsverarbeiter mit. Fällt ein System aus oder lässt es sich nicht wie geplant weiterführen, kann das mehrere Arbeitsbereiche gleichzeitig treffen. Fehlende Projektdokumentation erschwert die Zusammenarbeit. Lückenhafte Änderungsprotokolle können Prüfungen belasten. Unkontrollierte Datenübertragungen erhöhen Datenschutz- und Sicherheitsrisiken.
Das Thema ist längst eine wirtschaftliche Frage. In einer Befragung von 1.219 Unternehmen maßen rund 70 Prozent einer stärkeren digitalen Souveränität langfristig große Bedeutung bei. Die Hoheit über eigene Daten war für 90 Prozent der befragten Unternehmen aus der Informationswirtschaft und 84 Prozent aus dem verarbeitenden Gewerbe besonders wichtig. Auch die Interoperabilität von IT-Systemen sowie der Sitz eines Technologieanbieters in Deutschland oder der EU spielten für viele Befragte eine große Rolle. (Quelle: Bundesministerium für Wirtschaft und Energie, 2021)
Unternehmen sollten digitale Souveränität deshalb nicht erst bei einer Migration prüfen. Sie gehört in die Auswahl, Vertragsgestaltung, Einführung und laufende Steuerung jeder Software, die wichtige Geschäftsabläufe trägt.
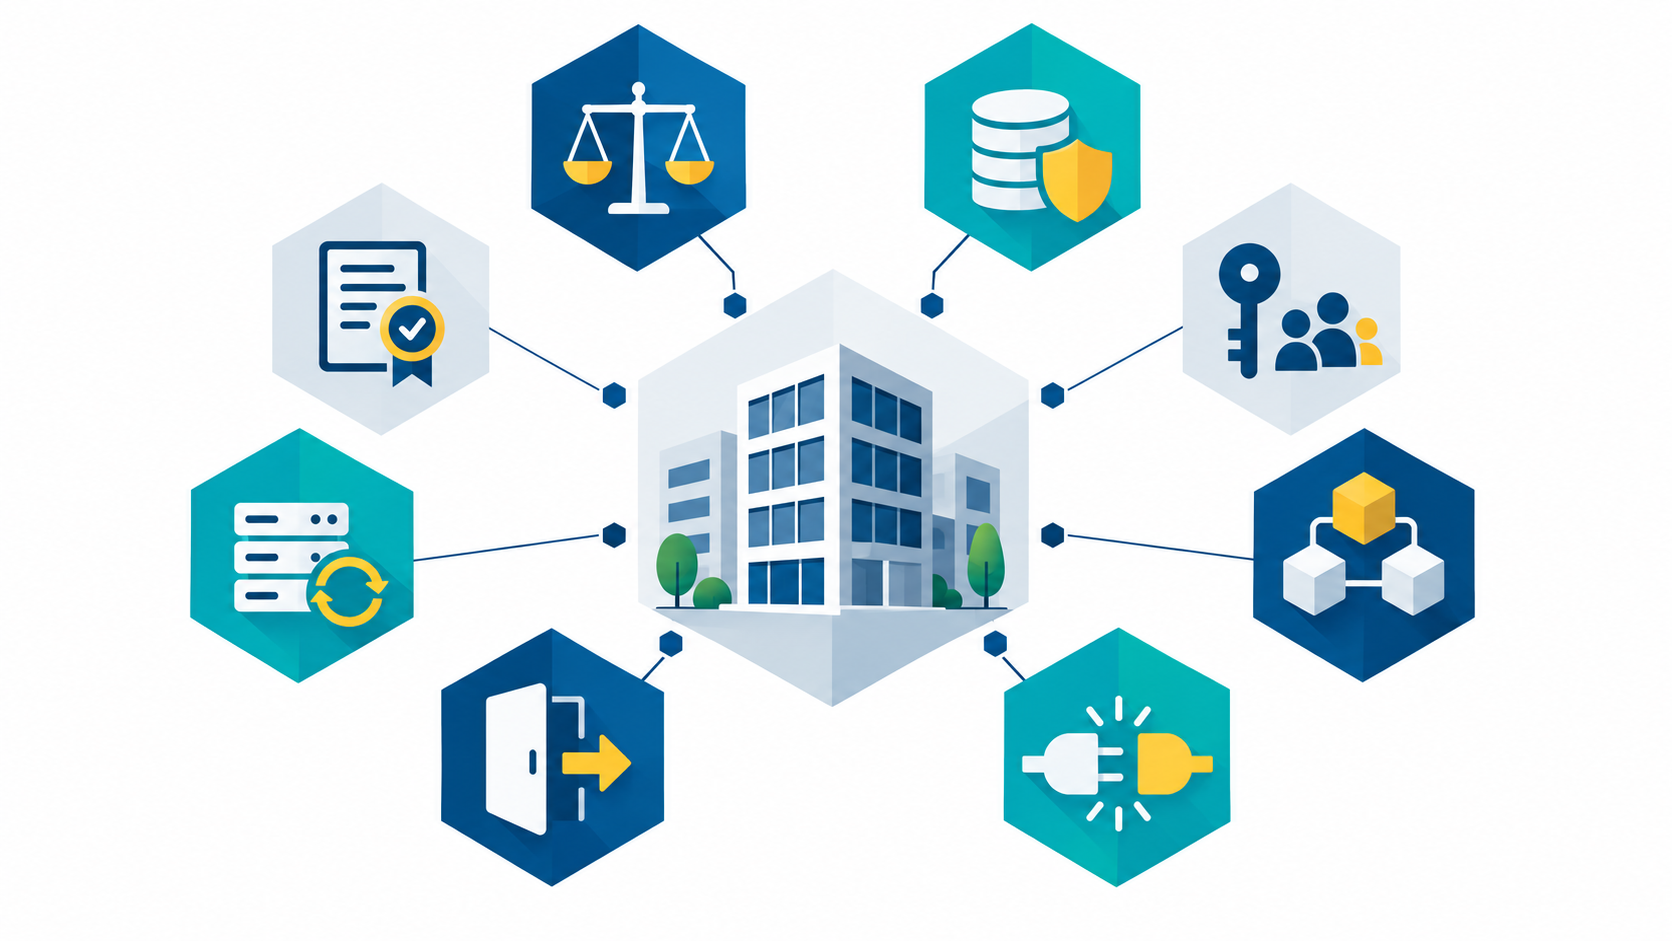
Acht Prüffelder für souveräne Software und Cloud-Dienste
Die folgenden Fragen verbinden die Themenfelder des Cloud Sovereignty Framework der EU-Kommission mit Anforderungen aus DSGVO, EU Data Act und dem BSI-Kriterienkatalog C5. Sie eignen sich als Grundlage für Beschaffungsgespräche und wiederkehrende Anbieterprüfungen. (Quellen: EU-Kommission, 2026, EU Data Act, DSGVO, BSI C5:2020)
Prüffeld |
Fragen an Anbieter und eigenes Projektteam |
|---|---|
Rechtsraum und Eigentümerstruktur |
Welchem Recht unterliegen Anbieter, Muttergesellschaft und Betrieb? Können Behörden eines Drittstaates Zugriff verlangen? Welche Vertragsgerichte und Haftungsregeln gelten? |
Daten und Unterauftragnehmer |
Wo werden Daten gespeichert, verarbeitet, gesichert und administriert? Welche Unterauftragnehmer wirken mit? Wie werden Änderungen angekündigt? |
Technik und Lieferkette |
Von welchen Plattformen, Bibliotheken und Infrastrukturbetreibern hängt der Dienst ab? Können wichtige Bestandteile geprüft, ersetzt oder in einer anderen Umgebung betrieben werden? |
Zugriffe und Nachweise |
Lassen sich Rechte nach Aufgaben und Zuständigkeiten vergeben? Werden Anmeldungen, Änderungen und administrative Eingriffe nachvollziehbar protokolliert? Wer kontrolliert die Schlüssel? |
Wechsel und Vertragsende |
Welche Daten und digitalen Vermögenswerte sind übertragbar? Welche Fristen, Kosten und Unterstützungsleistungen gelten? Wie wird die vollständige Löschung nach einem Wechsel bestätigt? |
Betrieb und Ausfallsicherheit |
Welche Regelungen bestehen für Backups, Wiederanlauf, Sicherheitsvorfälle, Wartung und Notfälle? Sind Zuständigkeiten und Reaktionszeiten vertraglich beschrieben und regelmäßig erprobt? |
Prüfungen und Verantwortlichkeiten |
Welche Zertifikate, Prüfberichte sowie technischen und organisatorischen Maßnahmen liegen vor? Welchen Geltungsbereich decken sie ab? Welche Pflichten verbleiben beim Kunden? |
Schnittstellen und Datenformate |
Gibt es dokumentierte Programmierschnittstellen und gebräuchliche Exportformate? Bleiben Beziehungen, Anhänge, Zeitstempel und Protokolldaten beim Export erhalten? |
Digitale Souveränität ist kein einzelner Rechtsbegriff mit einer universellen Checkliste. Mehrere Regelwerke liefern jedoch konkrete Anforderungen.
DSGVO: Beauftragt ein Unternehmen einen Dienstleister mit der Verarbeitung personenbezogener Daten, darf es nach Artikel 28 nur Anbieter einsetzen, die ausreichende Garantien für geeignete technische und organisatorische Maßnahmen bieten. Artikel 32 verlangt ein risikogerechtes Schutzniveau. Dazu zählen je nach Risiko Verschlüsselung, die dauerhafte Sicherung von Vertraulichkeit, Integrität, Verfügbarkeit und Belastbarkeit sowie regelmäßige Tests. Übermittlungen in Drittländer unterliegen zusätzlich den Vorgaben des fünften Kapitels. (Quelle: Verordnung (EU) 2016/679, Artikel 28, 32 und 44)
EU Data Act: Die seit dem 12. September 2025 geltende Verordnung stärkt den Wechsel zwischen Datenverarbeitungsdiensten. Verträge müssen unter anderem Verfahren, Fristen und übertragbare Datenkategorien beschreiben. Die reguläre Übergangsfrist darf höchstens 30 Kalendertage betragen, sofern der Anbieter keine technische Undurchführbarkeit begründet. Ab dem 12. Januar 2027 dürfen für den Wechsel keine Wechselentgelte mehr verlangt werden. (Quelle: Verordnung (EU) 2023/2854, Artikel 25 bis 30 und 50)
BSI C5: Der Kriterienkatalog des Bundesamts für Sicherheit in der Informationstechnik umfasst 17 Bereiche für die Informationssicherheit von Cloud-Diensten. Seine Basiskriterien beschreiben aus Sicht des BSI ein Mindestniveau für Informationen mit normalem Schutzbedarf. Zugleich weist der Katalog darauf hin, dass auch Cloud-Kunden Pflichten in ihrem Verantwortungsbereich erfüllen müssen. Ein Nachweis ist daher eine wichtige Prüfgrundlage, ersetzt aber nicht die Bewertung des eigenen Anwendungsfalls. (Quelle: BSI, Kriterienkatalog C5:2020)
Zusammengenommen machen diese Vorgaben deutlich: Souveränität entsteht durch überprüfbare Rechte, technische Fähigkeiten und gelebte Prozesse. Ein Zertifikat oder Vertragsversprechen kann immer nur einen Teil davon abdecken.
TecArt als Beispiel für wählbare Betriebsmodelle
TecArt stellt seine Plattform als Public Cloud, Private Cloud oder On-Premises bereit. Damit können Unternehmen das Betriebsmodell nach Schutzbedarf, eigenen Ressourcen und gewünschter Kontrolle auswählen. Bei uns liegen die Daten der Cloud-Varianten ausschließlich in deutschen Rechenzentren; AWS, Microsoft Azure und Google Cloud werden dafür nicht genutzt. Entwicklung, Hosting und Support erfolgen in Deutschland.
Die TecArt GmbH ist nach ISO/IEC 27001:2022 zertifiziert. Der ausgewiesene Geltungsbereich umfasst Entwicklung, Bereitstellung, Betrieb und Wartung der TecArt-Software in der Public Cloud und Private Cloud. Bei On-Premises-Installationen bezieht er sich auf die Entwicklung; für den eigenen Betrieb trägt der Kunde selbst Verantwortung.
Diese Merkmale können digitale Souveränität unterstützen. Ob sie im Einzelfall ausreichen, hängt dennoch von der Konfiguration, den Verträgen, dem Schutzbedarf und den eigenen betrieblichen Abläufen ab. Eine belastbare Entscheidung entsteht erst, wenn Unternehmen die Anbieterangaben mit ihren Anforderungen und der vollständigen Systemarchitektur abgleichen.
Häufige Fragen zur digitalen Souveränität
-
Was bedeutet digitale Souveränität für Unternehmen?
Ein Unternehmen ist digital souverän, wenn es digitale Systeme, Daten und Prozesse nach eigenen Anforderungen steuern und weiterentwickeln kann. Dazu gehören Wahlmöglichkeiten beim Anbieter und Betriebsmodell, kontrollierbare Zugriffe, nutzbare Exporte, verlässliche Nachweise und ein geplanter Ausstieg.
-
Was ist der Unterschied zwischen digitaler Souveränität und Datensouveränität?
Datensouveränität bezieht sich auf die Kontrolle über Zugriff, Nutzung, Verarbeitung, Übertragung und Löschung von Daten. Digitale Souveränität ist weiter gefasst und schließt auch Software, Infrastruktur, Kompetenzen, Verträge, Lieferketten und Geschäftsprozesse ein.
-
Reicht eine Cloud aus Deutschland für digitale Souveränität aus?
Nein. Der Standort ist ein wichtiges Prüfkriterium, aber nicht das einzige. Zu bewerten sind auch Unternehmenssitz und Eigentümerstruktur des Anbieters, geltende Rechtsordnungen, Unterauftragnehmer, administrative Zugriffe, eingesetzte Technik, Exportmöglichkeiten und Vertragsbedingungen.
-
Ist On-Premises automatisch souveräner als die Cloud?
Nicht automatisch. Der eigene Betrieb vergrößert die unmittelbare Kontrolle, überträgt aber auch Verantwortung für Personal, Updates, Überwachung, Backups und Notfälle an das Unternehmen. Fehlen dafür Wissen oder Ressourcen, kann ein geprüftes Cloud-Modell die passendere Wahl sein.
-
Wie lässt sich eine Abhängigkeit von einem Softwareanbieter begrenzen?
Wichtige Mittel sind dokumentierte Schnittstellen, gebräuchliche Datenformate, vollständige Exporte, kurze und klare Wechselverfahren, vertraglich geregelte Unterstützung, bestätigte Löschung sowie intern dokumentierte Prozesse und Datenflüsse. Ein Probeexport vor Vertragsabschluss liefert einen besonders aussagekräftigen Nachweis.
-
Welche Rolle spielen Zertifikate wie ISO 27001 oder Nachweise nach BSI C5?
Der beste Ausgangspunkt ist eine Aufnahme des realen Ablaufs. Danach werden Status, Pflichtangaben, Zuständigkeiten, Freigaben und Ausnahmen verbindlich geregelt. Wiederverwendbare Daten, passende Automatisierungen und wenige aussagekräftige Kennzahlen unterstützen die laufende Verbesserung.
Digitale Souveränität beginnt bei der Wahl Ihrer Unternehmenssoftware
Sie möchten selbst bestimmen, wo Ihre Geschäftsdaten verarbeitet werden und wie Ihre Software betrieben wird? Mit der TecArt Plattform verbinden Sie CRM, Projektmanagement, Auftragsverwaltung und weitere Geschäftsprozesse. Wählen Sie zwischen Cloud, Private Cloud und On-Premises und stimmen Sie die Lösung auf Ihre Anforderungen an Datenschutz, Sicherheit und Betrieb ab.
(1).png)
(1).png)
(1).png)