Warum CRM-Systeme für digitale Souveränität besonders relevant sind
Digitale Souveränität entscheidet sich nicht nur an Rechenzentren, Verträgen oder Softwareherstellern. Sie zeigt sich im Arbeitsalltag: Kann ein Unternehmen selbst bestimmen, wie es Kundeninformationen nutzt, Zugriffe vergibt, Abläufe gestaltet und neue Anwendungen anbindet?
Für diese Handlungsfähigkeit spielt das Customer-Relationship-Management eine besondere Rolle. Im CRM laufen je nach Ausgestaltung Kontaktdaten, Kommunikation, Verkaufschancen, Angebote, Servicefälle, Aufgaben und Dokumente zusammen. Das System bildet damit nicht nur Kunden ab. Es enthält Wissen darüber, wie das Unternehmen Beziehungen pflegt, Entscheidungen vorbereitet und Leistungen erbringt.
Ein souverän gestaltetes CRM versetzt das Unternehmen in die Lage, Regeln für Daten und Prozesse selbst festzulegen. Ein ungünstig ausgewähltes oder schlecht eingerichtetes System kann dagegen Abhängigkeiten vertiefen: Fachwissen bleibt beim Anbieter, Exporte verlieren ihren Zusammenhang, Berechtigungen sind zu grob oder wichtige Abläufe lassen sich nur mit proprietären Erweiterungen fortführen.
CRM-Systeme sind für digitale Souveränität besonders relevant, weil sie Daten, Beziehungskontext und operative Abläufe miteinander verbinden. Wer über diese Verbindung bestimmen kann, bewahrt seine geschäftliche Handlungsfähigkeit.
Digitale Souveränität im CRM
Bei einem CRM zeigt sich digitale Souveränität an fünf Fähigkeiten:
- Das Unternehmen bestimmt, welche Kundeninformationen für welchen Zweck erfasst werden.
- Zugriffe lassen sich passend zu Aufgaben und Verantwortlichkeiten vergeben.
- Prozesse können ohne dauernde Herstellerhilfe angepasst werden.
- Andere Anwendungen lassen sich über dokumentierte Schnittstellen anbinden.
- Daten, Dokumente und ihre Beziehungen bleiben in nutzbarer Form übertragbar.
Nicht die Zahl der Funktionen entscheidet über Souveränität. Maßgeblich ist, wie viel Entscheidungs- und Veränderungsspielraum das Unternehmen während der gesamten Nutzungsdauer behält.
Warum das CRM mehr als eine Kontaktdatenbank ist
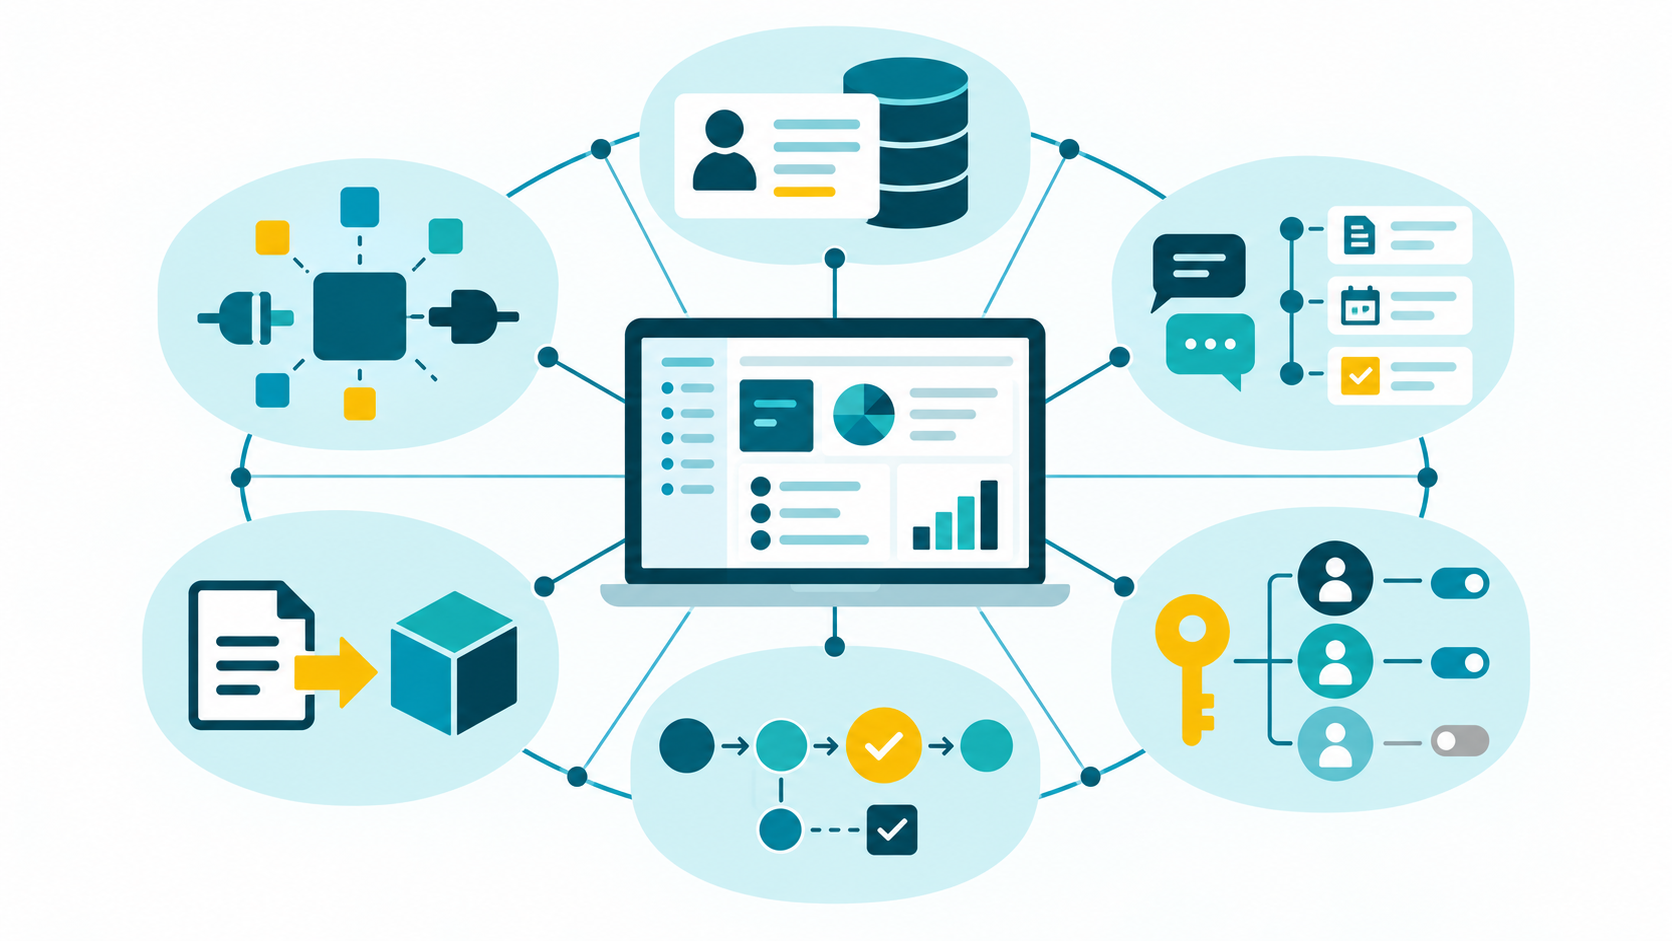
Eine Kontaktliste beschreibt, wer ein Kunde ist. Ein CRM beschreibt zusätzlich, wie die Beziehung zu diesem Kunden entstanden ist und wie sie weitergeführt wird. Es verknüpft Personen und Unternehmen mit Gesprächsverläufen, Aufgaben, Angeboten, Zuständigkeiten, Serviceanfragen und weiteren Vorgängen.
Daraus entsteht ein digitales Beziehungsmodell. Es hält beispielsweise fest, welcher Ansprechpartner zu welchem Unternehmen gehört, welche Vereinbarungen getroffen wurden, wer einen Vorgang bearbeitet und welcher Schritt folgen soll. Diese Verknüpfungen sind häufig wertvoller als einzelne Datenfelder.
Fällt das CRM aus oder stehen wichtige Zusammenhänge nach einem Systemwechsel nicht mehr zur Verfügung, betrifft das mehrere Arbeitsbereiche. Der Vertrieb verliert den Verlauf einer Verkaufschance, der Service kennt frühere Anfragen nicht mehr und die Projektleitung kann Absprachen schlechter einordnen. Die Abhängigkeit betrifft somit nicht allein Daten, sondern auch das darin abgebildete Arbeitswissen.
Genau das unterscheidet ein CRM von vielen isolierten Werkzeugen. Es prägt, wie Informationen durch das Unternehmen fließen und an welchen Stellen Menschen, Regeln und Software zusammenwirken. Entscheidungen über das CRM sind deshalb immer auch Entscheidungen über die digitale Selbstbestimmung des Unternehmens.
Fünf Gründe für die besondere Bedeutung des CRM
1. Das CRM verwaltet besonders beziehungsreiche Daten
Ein Kundendatensatz erhält seinen Wert durch seinen Zusammenhang. Kontaktdaten sind mit E-Mails, Terminen, Aufgaben, Dokumenten, Angeboten oder Servicefällen verbunden. Hinzu kommen Statuswerte, Verantwortlichkeiten und zeitliche Abläufe.
Bei einem Export genügt es daher nicht, Namen und Adressen in einer Datei bereitzustellen. Auch Zuordnungen, Anhänge, Verlaufseinträge, Zeitstempel und selbst angelegte Felder müssen verständlich erhalten bleiben. Fehlen diese Beziehungen, sind die Daten zwar vorhanden, bilden die Kundenbeziehung aber nur noch teilweise ab.
Der EU Data Act stärkt den Wechsel zwischen Datenverarbeitungsdiensten. Er verlangt unter anderem Informationen über verfügbare Wechselverfahren, Datenstrukturen, Formate und bekannte technische Einschränkungen. Für viele Dienste müssen offene Schnittstellen zur Unterstützung von Portabilität und Interoperabilität bereitgestellt werden. Diese Rechte erleichtern einen Wechsel, ersetzen jedoch nicht die unternehmenseigene Prüfung, ob der CRM-Kontext praktisch weiterverwendet werden kann. (Quelle: Verordnung (EU) 2023/2854, Artikel 23 bis 30)
2. Berechtigungen werden unmittelbar im Kundenprozess wirksam
Nicht jede Person im Unternehmen benötigt Zugriff auf sämtliche Kundeninformationen. Vertrieb, Service, Projektarbeit, Buchhaltung und Leitung arbeiten mit unterschiedlichen Ausschnitten. Rollen können sich zudem ändern, wenn Beschäftigte eine neue Aufgabe übernehmen oder das Unternehmen verlassen.
Ein CRM sollte Rechte deshalb passend zu Funktionen, Datenarten und Arbeitsschritten abbilden können. Ebenso wichtig sind geregelte Prozesse für die Vergabe, Änderung, Kontrolle und Entziehung dieser Rechte. Das BSI versteht Berechtigungsmanagement ausdrücklich als Gesamtheit dieser Prozesse und empfiehlt ein übergreifendes Konzept für die jeweilige Institution. (Quelle: BSI, Umsetzungshinweise zu ORP.4 Identitäts- und Berechtigungsmanagement)
Technische Einstellungen allein reichen aber nicht aus. Ein fein gegliedertes Rechtesystem nutzt wenig, wenn niemand regelmäßig prüft, ob die vergebenen Zugriffe noch zu den tatsächlichen Aufgaben passen.
3. CRM-Regeln formen reale Geschäftsabläufe
Statusfelder, Pflichtangaben, Freigaben, Wiedervorlagen und automatische Aktionen beeinflussen, wie Beschäftigte arbeiten. Das CRM entscheidet beispielsweise mit, wann eine Anfrage als qualifizierter Lead gilt, wer eine Beschwerde übernimmt oder welche Angaben vor einem Angebot vorliegen müssen.
Souveränität bedeutet an dieser Stelle, dass das Unternehmen seine fachlichen Regeln weiterhin selbst gestalten kann. Das setzt verständliche Konfigurationen, dokumentierte Abläufe und eigenes Wissen über die Systemlogik voraus. Muss jede kleine Änderung durch den Hersteller oder einen einzelnen Dienstleister erfolgen, entsteht eine organisatorische Abhängigkeit, selbst wenn die Daten jederzeit exportiert werden könnten.
Unternehmen sollten deshalb nicht nur fragen, welche Automatisierungen möglich sind. Ebenso relevant ist, wer sie einrichten, prüfen, dokumentieren und später wieder ändern kann.
4. Das CRM bestimmt die Offenheit der Anwendungslandschaft
Ein CRM tauscht häufig Daten mit E-Mail, Kalender, Webformularen, Buchhaltung, Dokumentenverwaltung oder branchenspezifischen Anwendungen aus. Werden diese Verbindungen über dokumentierte und versionierte Schnittstellen aufgebaut, kann das Unternehmen einzelne Bestandteile seiner Anwendungslandschaft weiterentwickeln oder ersetzen.
Geschlossene Verbindungen wirken in die entgegengesetzte Richtung. Wenn nur ein Anbieter die technische Logik kennt oder eine Anbindung ausschließlich mit einer bestimmten Zusatzanwendung funktioniert, vergrößert sich die Abhängigkeit über das CRM hinaus.
Die Europäische Kommission führt technologische, operative sowie daten- und KI-bezogene Kriterien als eigene Bestandteile ihres Cloud Sovereignty Framework. Damit wird deutlich, dass Souveränität nicht allein vom Speicherort abhängt, sondern auch von Technik, Betrieb und der kontrollierten Verwendung von Daten. (Quelle: Europäische Kommission, Cloud Sovereignty Framework, 2026)
5. CRM-Daten werden zur Grundlage für Automatisierung und KI
Automatisierte Abläufe und KI-Assistenzen benötigen geeignete Daten und klar festgelegte Nutzungsregeln. Das CRM liefert dafür häufig den fachlichen Kontext: Kundenstatus, bisherige Kommunikation, offene Vorgänge, Zuständigkeiten oder Vertragsbeziehungen.
Damit wächst seine Bedeutung für die Frage, welche Daten eine Anwendung verwenden darf. Unternehmen müssen nachvollziehen können, welche Informationen an externe Dienste übermittelt werden, welchem Zweck die Verarbeitung dient und ob Ergebnisse gespeichert oder für weitere Modelle genutzt werden.
Für personenbezogene Daten gelten weiterhin die Grundsätze der Zweckbindung, Datenminimierung, Richtigkeit, Speicherbegrenzung sowie Integrität und Vertraulichkeit. Die DSGVO verlangt außerdem geeignete technische und organisatorische Maßnahmen und Datenschutz durch Technikgestaltung. Diese Anforderungen gelten auch dann, wenn CRM-Daten für neue Automatisierungen oder KI-Funktionen herangezogen werden. (Quelle: Verordnung (EU) 2016/679, Artikel 5, 24 und 25)
Der 48-Stunden-Test
Eine praktische Frage macht die Bedeutung des CRM schnell sichtbar: Was könnte Ihr Unternehmen noch erledigen, wenn das System für 48 Stunden nicht erreichbar wäre?
Prüfen Sie dabei getrennt:
- Welche Kunden lassen sich noch kontaktieren?
- Sind offene Angebote und zugesagte Rückmeldungen bekannt?
- Können Servicefälle richtig zugeordnet werden?
- Sind Termine, Aufgaben und Verantwortlichkeiten verfügbar?
- Lassen sich vereinbarte Leistungen und Fristen nachweisen?
- Sind benötigte Dokumente außerhalb persönlicher Postfächer erreichbar?
Je mehr Antworten vom unmittelbaren Zugriff auf das CRM abhängen, desto stärker muss das System in Risikoanalysen, Notfallplanung und Entscheidungen zur digitalen Souveränität einbezogen werden.
Woran sich ein souverän gestaltetes CRM erkennen lässt
Digitale Souveränität entsteht nicht durch ein einzelnes Produktmerkmal. Sie ergibt sich aus Architektur, Konfiguration, Verträgen und internen Fähigkeiten. Für die CRM-Praxis sind folgende Merkmale besonders aussagekräftig:
1. Verständliches Datenmodell: Das Unternehmen weiß, welche Objekte, Felder und Beziehungen genutzt werden und welchen fachlichen Zweck sie erfüllen.
2. Abgestufte Zugriffsrechte: Lese-, Änderungs-, Lösch- und Verwaltungsrechte lassen sich an Aufgaben und Zuständigkeiten anpassen.
3. Nachvollziehbare Änderungen: Anmeldungen, administrative Eingriffe und relevante Änderungen können protokolliert und ausgewertet werden. Das BSI nennt die sichere Erhebung, Speicherung, Auswertung und Entsorgung sicherheitsrelevanter Protokolldaten als Ziel der Protokollierung. (Quelle: BSI, OPS.1.1.5 Protokollierung)
4. Dokumentierte Schnittstellen: Integrationen sind nicht an verborgenes Spezialwissen gebunden. Versionen, Berechtigungen und übertragene Daten sind dokumentiert.
5. Nutzbarer Gesamtexport: Neben Stammdaten werden auch benötigte Anhänge, Verknüpfungen, Verlaufseinträge und Metadaten berücksichtigt.
6. Beherrschbare Konfiguration: Eigene Verantwortliche verstehen Felder, Regeln, Rollen und Workflows ausreichend, um Änderungen beurteilen zu können.
7. Klare Grenzen für Zusatzdienste: Bei Analyse-, Automatisierungs- und KI-Funktionen ist bekannt, welche Informationen das CRM verlassen und unter welchen Bedingungen sie verarbeitet werden.
8. Erprobter Notbetrieb: Für Ausfälle bestehen festgelegte Arbeitsweisen, Zuständigkeiten und ein Verfahren zur späteren Übernahme zwischenzeitlich entstandener Informationen.
Diese Merkmale sollten nicht erst vor einem Anbieterwechsel untersucht werden. Sinnvoll ist eine Prüfung vor der Einführung sowie nach größeren Änderungen an Prozessen, Integrationen oder dem Betriebsmodell.
Was Unternehmen selbst beitragen müssen
Auch ein technisch gut ausgestattetes CRM macht ein Unternehmen nicht automatisch souverän. Bleiben Datenmodell, Rollen und Automatisierungen undokumentiert, kann die Abhängigkeit lediglich vom Hersteller auf einzelne Beschäftigte oder Dienstleister übergehen.
Verantwortlichkeiten sollten daher eindeutig verteilt sein. Fachbereiche beschreiben, welche Informationen und Abläufe sie benötigen. Die IT bewertet Integrationen, Sicherheit und Betrieb. Datenschutzverantwortliche prüfen Zwecke, Rechtsgrundlagen und Löschregeln. Die Geschäftsleitung entscheidet, welche Abhängigkeiten vertretbar sind.
Hilfreich ist eine schlanke CRM-Dokumentation mit vier Bestandteilen:
- genutzte Datenobjekte und ihre Beziehungen,
- Rollen und Berechtigungsgruppen,
- angebundene Systeme und übertragene Daten,
- wichtige Workflows mit Auslösern, Regeln und verantwortlichen Personen.
Die Dokumentation sollte gemeinsam mit der Konfiguration weiterentwickelt werden. Nur dann bleibt das Wissen über das CRM beim Unternehmen und kann bei Personalwechseln, Prüfungen oder technischen Veränderungen weitergegeben werden.
Wie TecArt diese Handlungsfähigkeit unterstützt
TecArt stellt für die Integration anderer Anwendungen eine offene, versionierte REST-API sowie CSV-Import und -Export bereit. Die Schnittstelle kann über eine Swagger-Dokumentation direkt erprobt und durch Add-on-Entwicklungen erweitert werden.
Für Zugriffe bietet TecArt ein Rollen- und Rechtesystem, das Lese-, Bearbeitungs- und Löschrechte auf Gruppen- oder Personenebene bis zu einzelnen Feldwerten abbilden kann. Logins von Benutzern und Drittsystemen sowie Änderungen an Datensätzen werden laut TecArt protokolliert.
Unternehmen können TecArt als Public Cloud, Private Cloud oder On-Premises betreiben. Dadurch lässt sich das Betriebsmodell an interne Ressourcen, Schutzanforderungen und die gewünschte Verantwortung anpassen. Bei einer eigenen Installation übernimmt das Unternehmen allerdings auch die Verantwortung für Bereitstellung, Betrieb und Wartung.
Diese Eigenschaften können digitale Souveränität unterstützen. Entscheidend bleibt ihre konkrete Nutzung: Rechte müssen gepflegt, Schnittstellen dokumentiert, Exporte geprüft und internes Wissen aufgebaut werden. Souveränität ist damit keine einmalige Produkteigenschaft, sondern eine fortlaufende Gestaltungsaufgabe.
Das CRM als Prüfstein der digitalen Selbstbestimmung
Bei kaum einem anderen Geschäftssystem liegen Kundenwissen und operative Abläufe so eng beieinander. Deshalb zeigt sich am CRM besonders deutlich, ob ein Unternehmen seine Digitalisierung selbst gestalten kann oder wesentliche Entscheidungen an Technik und Anbieter abgegeben hat.
Die entscheidenden Fragen lauten nicht nur: Wo liegen unsere Daten und wem gehört die Software? Unternehmen sollten ebenso prüfen, ob sie ihr Datenmodell verstehen, Rechte selbst steuern, Prozesse verändern, Integrationen austauschen und den vollständigen Beziehungskontext weiterverwenden können.
Wer diese Fähigkeiten bereits bei Auswahl und Einführung berücksichtigt, schafft mehr als eine sichere Kundenverwaltung. Das Unternehmen erhält sich die Freiheit, Arbeitsweisen, Technologien und Dienstleister an neue Anforderungen anzupassen.
Häufige Fragen zu CRM und digitaler Souveränität
-
Warum ist ein CRM für digitale Souveränität wichtiger als eine einfache Kontaktverwaltung?
Ein CRM speichert nicht nur Kontaktdaten. Es verknüpft diese mit Kommunikation, Aufgaben, Verkaufschancen, Dokumenten, Zuständigkeiten und weiteren Vorgängen. Dadurch bildet es Geschäftsbeziehungen und Arbeitsweisen ab. Gehen diese Verbindungen verloren, fehlt ein wesentlicher Teil des nutzbaren Unternehmenswissens.
-
Welche CRM-Daten müssen bei einem Export erhalten bleiben?
Das hängt vom Anwendungsfall ab. Häufig werden neben Stamm- und Kontaktdaten auch selbst angelegte Felder, Beziehungen zwischen Datensätzen, Anhänge, Verlaufseinträge, Zeitstempel, Zuständigkeiten, Statuswerte und Protokolldaten benötigt. Ein Probeexport zeigt, ob diese Informationen verständlich weiterverwendet werden können.
-
Reicht eine offene API für ein souveränes CRM aus?
Nein. Eine API ist eine wichtige technische Voraussetzung, muss aber dokumentiert, abgesichert und langfristig nutzbar sein. Ebenso relevant sind Datenformate, Berechtigungen, Versionsregeln, Exportmöglichkeiten, internes Fachwissen und vertragliche Bedingungen.
-
Kann ein Cloud-CRM digitale Souveränität unterstützen?
Ja. Entscheidend sind unter anderem Datenkontrolle, Zugriffsregeln, Schnittstellen, Exportmöglichkeiten, Vertragsbedingungen, Rechtsraum und interne Fähigkeiten. Auch bei einem Cloud-Modell sollte das Unternehmen seine Konfiguration verstehen und einen möglichen Wechsel vorbereiten.
-
Welche Rolle spielt das CRM beim Einsatz von KI?
Das CRM liefert häufig den fachlichen Kontext für KI-Assistenzen und Automatisierungen. Unternehmen sollten daher festlegen, welche Daten verwendet werden dürfen, ob Informationen an externe Dienste fließen, wie Ergebnisse geprüft werden und ob Daten zu weiteren Zwecken genutzt werden.
-
Wer sollte die CRM-Souveränität im Unternehmen verantworten?
Die Aufgabe benötigt eine abgestimmte Verantwortung von Fachbereichen, IT, Datenschutz und Geschäftsleitung. Eine benannte Person oder ein kleines Team sollte Datenmodell, Rollen, Integrationen und wichtige Workflows dokumentieren und wiederkehrend prüfen.
Digitale Souveränität beginnt bei der Wahl Ihrer Unternehmenssoftware
Sie möchten selbst bestimmen, wo Ihre Geschäftsdaten verarbeitet werden und wie Ihre Software betrieben wird? TecArt verbindet CRM, Projektmanagement, Auftragsverwaltung und viele weitere Geschäftsprozesse auf einer gemeinsamen Plattform. Wählen Sie zwischen Cloud, Private Cloud und On-Premises und stimmen Sie die Lösung auf Ihre Anforderungen an Datenschutz, Sicherheit und Betrieb ab.
(1).png)
(1).png)
(1).png)